oke下载,端到端加密下载链路拆解

包体签名沙箱隔离密钥分段

oke下载的安装包从构建到落地要经过签名打包、分发节点校验、客户端二次验签三道关卡。用户拿到的不只是一个APK或IPA文件,而是一条带哈希指纹的可追溯链路。本页把oke下载的安全架构拆开讲:签名机制怎么防篡改、沙箱如何隔离运行环境、私钥分段存储为什么能降低单点泄露风险,以及下载后如何自行核对包体完整性。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

冷热密钥分离

oke下载客户端将高频签名操作与冷存储密钥分离,热端仅持有受限凭证,大额操作需冷端二次确认,降低设备失窃后的资金暴露窗口。

一键完整性自检

客户端内置自检工具,oke下载完成后可一键比对包体哈希与官方清单,异常时给出具体差异项,方便用户判断文件是否可信。

私钥分段加密存储

oke下载的密钥模块将私钥拆分为多段分别加密,落盘位置互不关联,单段泄露无法还原完整私钥,配合硬件级密钥库进一步收窄攻击面。

oke下载安装包从构建到落地的完整链路

oke下载包体在构建阶段生成唯一哈希指纹并写入清单,分发节点对清单做一次校验,客户端安装前再对包体做二次验签。三步比对通过才允许写入系统。用户可在下载页查看当前版本指纹,安装后用校验工具复核,确认手中文件与官方构建一致。

下载环节的防篡改与来源鉴别机制

oke下载页面启用传输层加密与证书固定,防止中间人替换安装包。用户侧可通过核对域名证书、比对页面公示的SHA-256指纹、检查安装时系统签名提示三步确认来源。任何要求关闭系统安全设置才能安装的包体都应直接放弃。

oke下载核心架构优势一览

oke下载在弱网环境下中断了怎么办?

oke下载支持断点续传,重新进入下载页会从已校验的分片继续拉取。续传完成后仍会执行完整哈希比对,半包文件不会进入安装流程。
安装日志诊断

记录oke下载与安装全过程日志,签名校验失败时定位到具体分片,便于用户排查网络劫持或存储异常。

oke下载的增量更新会不会跳过签名校验?

不会。增量包附带独立签名,客户端只校验变更分片,但整体清单哈希仍会复核。任何分片校验失败都会回退到完整包重新下载。
安装包双签名校验

oke下载包体采用构建签名与分发签名分离机制,客户端安装前自动比对两段哈希,任一不匹配即中止安装,从源头拦截二次打包的篡改版本。

传输层证书固定

oke下载全链路启用证书固定,客户端只信任预置的证书指纹,遭遇伪造热点或DNS劫持时连接直接失败而非降级。

包体指纹查询

提供各版本oke下载包的哈希指纹查询入口,用户可对照本地文件核验,快速判断安装包是否被替换。
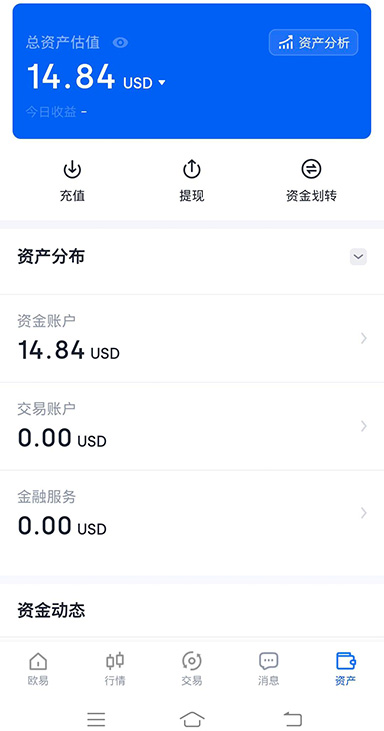
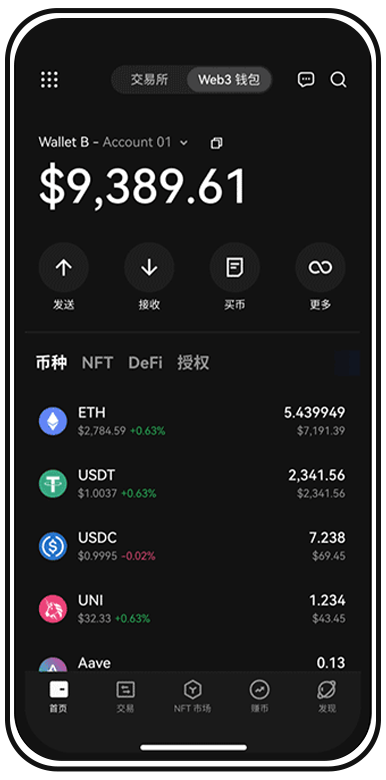
oke下载客户端架构展示

oke下载配套服务与工具

oke下载为什么安装时提示未知来源?

这是系统对非应用商店渠道的默认拦截。oke下载包体带有官方签名,可在系统设置中临时允许该来源安装,装完立即关闭该权限。若包体签名缺失,说明文件不可信,不要继续。

密钥健康检测

定期扫描本地密钥存储状态,提示oke下载用户密钥库是否被异常访问,及时触发密钥轮换流程。

运行环境沙箱隔离

oke下载完成后,应用在独立沙箱内运行,敏感操作与系统层隔离,即使设备存在其他风险应用也难以读取客户端内的密钥材料与交易凭证。
oke下载的安装包如何确认没有被篡改?

oke下载

下载页会公示当前版本的SHA-256指纹,用系统自带或第三方哈希工具对本地文件计算一次,结果一致即未被篡改。安装时若系统提示签名异常,直接终止安装并重新下载。
oke下载 常见问题指南

1oke下载后首次启动需要做哪些安全设置?
完成密钥库初始化并离线备份恢复短语,开启应用锁与自检工具,关闭不必要的通知预览权限。三项设置完成后,再执行首次资产操作。
2分片并发下载
oke下载采用分片并发拉取配合断点续传,弱网环境下自动切换节点,安装包完整校验通过后才触发安装,避免半包写入。
3本地加密沙盒
下载后的用户数据写入本地加密沙盒,密钥由系统级密钥库托管,应用卸载即销毁,防止残留数据被其他程序读取。
4增量更新校验
oke下载支持增量包更新,每次补丁附带独立签名,仅校验变更分片,既缩短下载耗时又避免整包替换带来的校验盲区。
5oke下载新手操作指引
第一步,从官方页面获取安装包并记录页面公示的哈希指纹。第二步,安装前用系统工具核对文件指纹是否一致。第三步,安装时留意系统签名提示,出现未知来源警告立即停止。第四步,首次启动后完成密钥库初始化并备份恢复短语,不要截图存储。第五步,在设置中开启自检工具定期复核包体完整性。全程不需要关闭系统安全机制。

核对指纹再安装,oke下载安全落地

现在就打开官方页面获取oke下载包体,先比对哈希指纹再安装,五分钟完成校验与初始化,把安全链路握在自己手里。